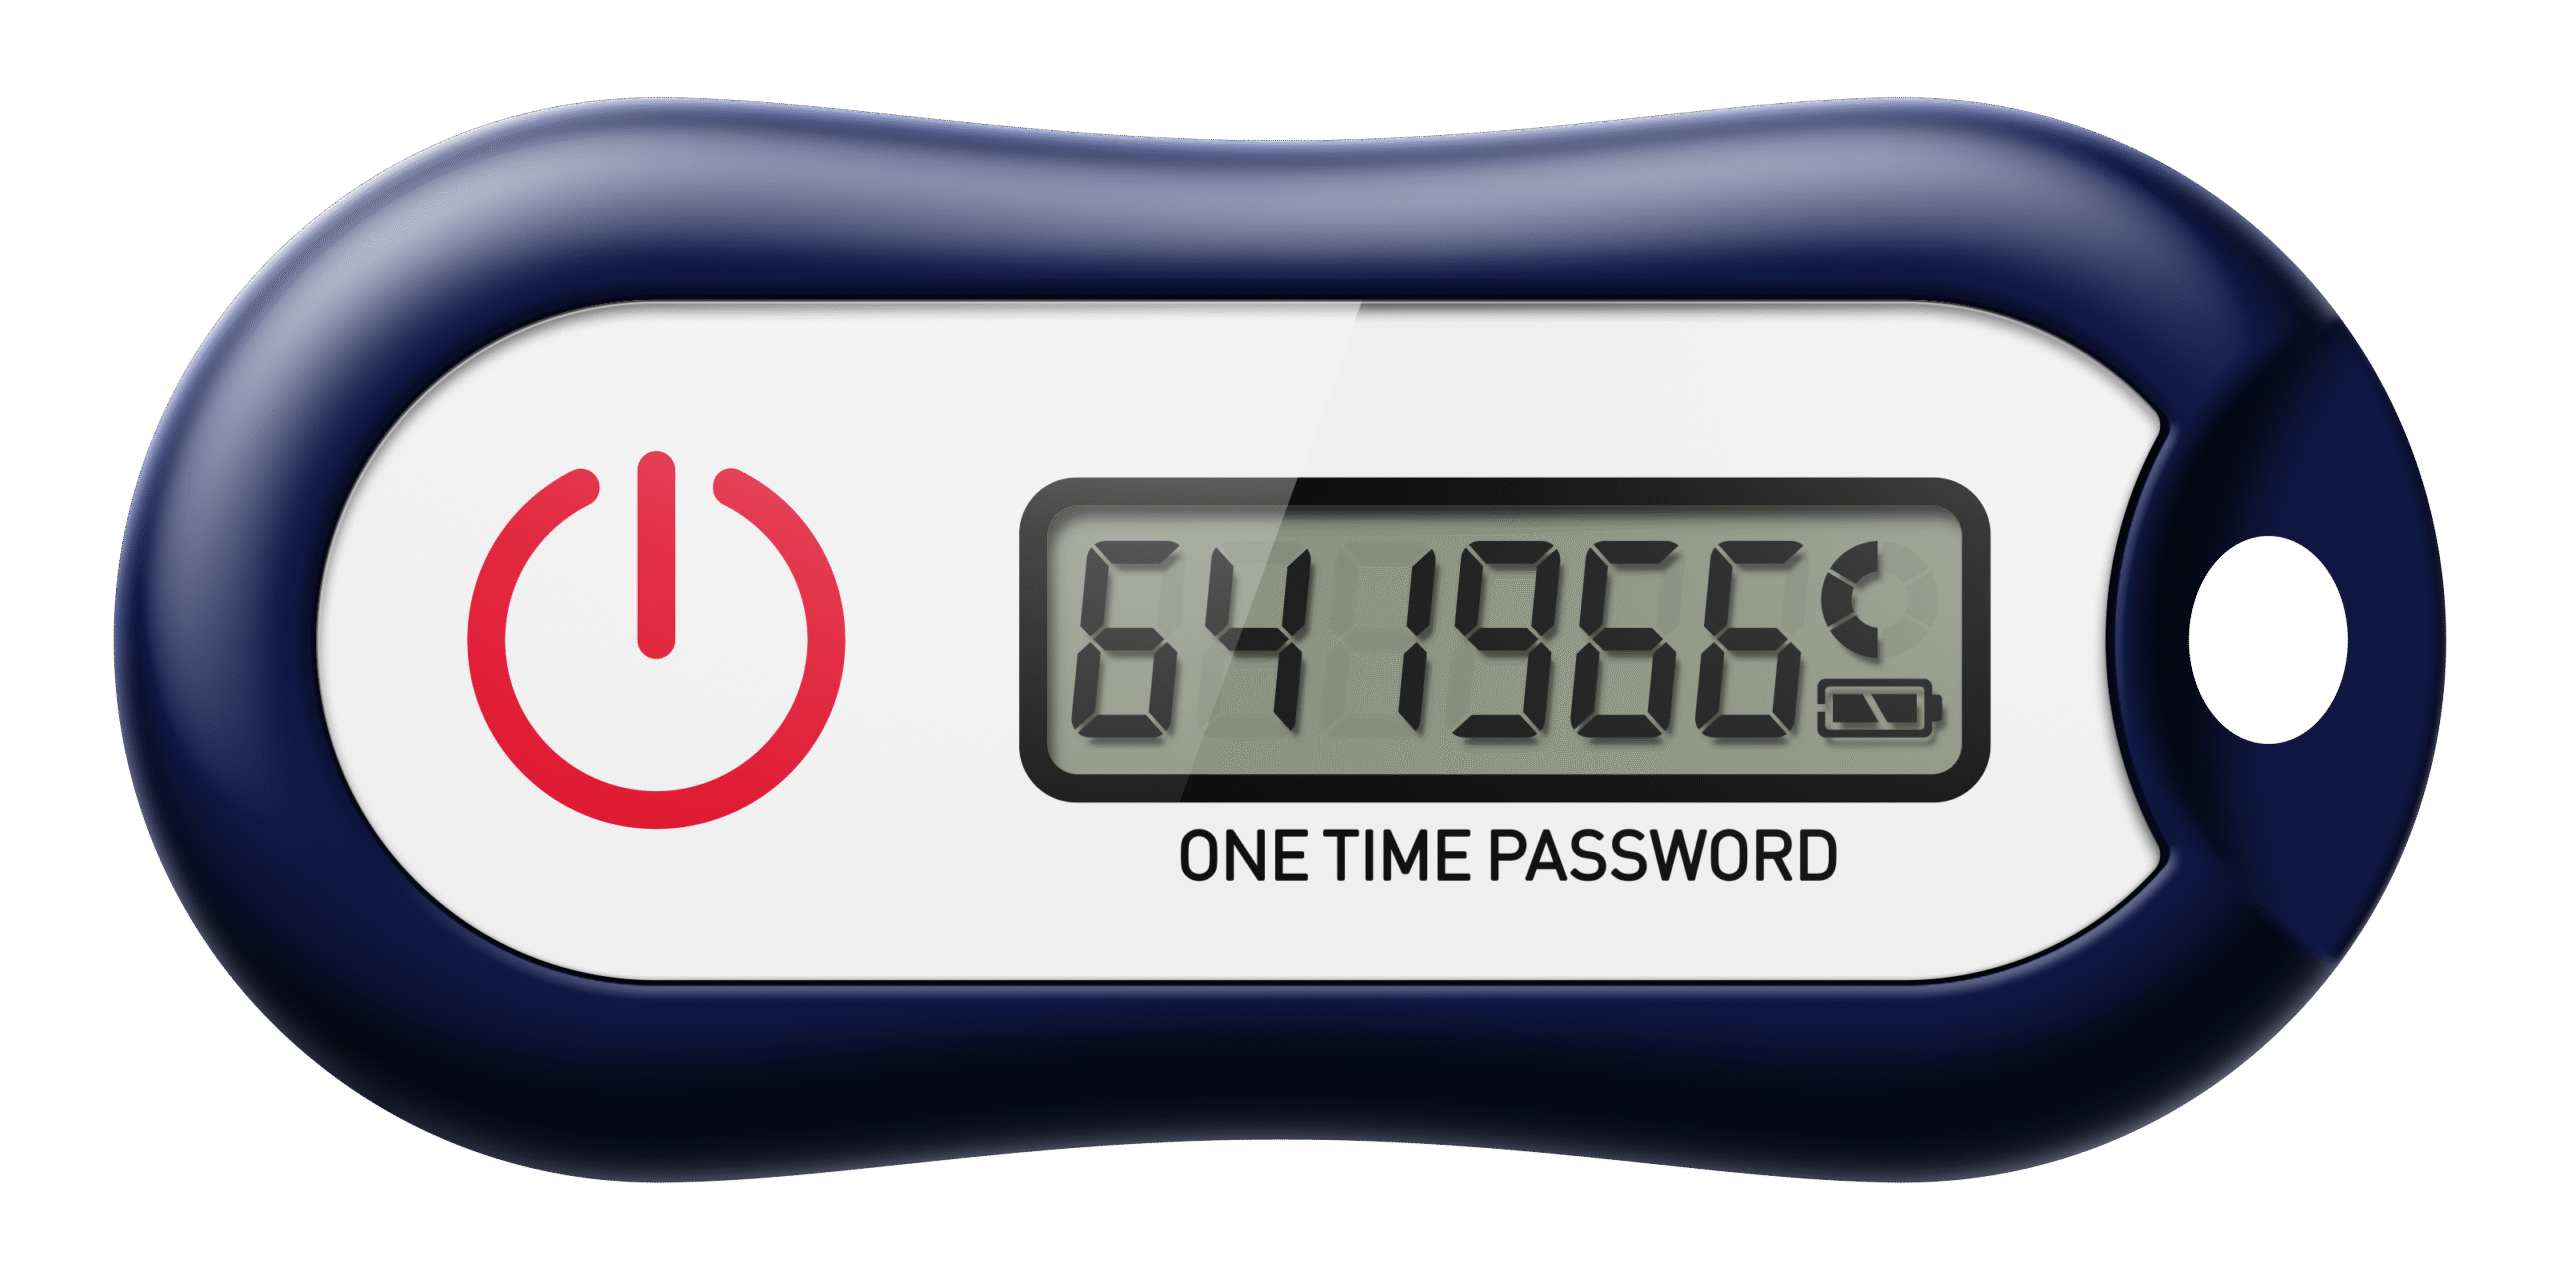
スマートフォンの顔認証や指紋認証、各種アプリによる二段階認証がすっかり当たり前となった2026年現在。それでもなお、ネットバンキングでまとまった金額を振り込もうとする際、手元にある手のひらサイズのキーホルダー型端末やカード型機器の液晶画面に目を走らせる利用者は少なくありません。この持ち運び可能な専用端末こそが「ハードウェアトークン」です。
一見すると「スマートフォン1台で完結できる時代に、なぜわざわざ物理的な端末を持ち歩くのか」と疑問を抱かれがちです。しかし、フィッシング詐欺やマルウェア、さらには通信契約を乗っ取るSIMスワップ詐欺が凶悪化の一途をたどるサイバー攻撃の最前線において、ネットワークから完全に隔離された物理端末が誇る防壁性能は極めて高く、メガバンクや大手金融機関が今も絶対的な信頼を寄せています。
📌 【この記事の重要ポイントまとめ】
- 要点1:ハードウェアトークンはネットワークから物理的に遮断された「ワンタイムパスワード生成器」であり、遠隔ハッキングを根底から防ぐ最強の物理デバイス。
- 要点2:スマホアプリ型(ソフトウェアトークン)と違い、スマホ本体のマルウェア感染や端末乗っ取りの連鎖リスクを完全に切り離せるため、金融機関で重宝され続けている。
- 要点3:内蔵電池の寿命(約3〜5年)による突然の電池切れや紛失時の再発行手続きなど、物理端末ならではの盲点と2026年最新の運用ルールを把握しておく必要がある。
【仕組みを解明】ハードウェアトークンとは?物理端末がワンタイムパスワードを生む原理
ハードウェアトークンとは、一定時間ごとに一度しか使えない使い捨ての暗号コードを表示する専用の小型電子機器であり、セキュリティ用語ではワンタイムパスワード生成器と呼ばれます。ネットバンキングのログイン時や高額送金の承認時に、ID・パスワードに加えてこの画面に表示された数字を入力することで、強固な二要素認証セキュリティを実現します。
多くの利用者が抱く最大の疑問は、「インターネットやWi-Fi、Bluetoothにも一切つながっていない小さな機械が、なぜ銀行のサーバーと同じパスワードを同時に把握できるのか」という点ではないでしょうか。ここにこそ、巧妙に計算されたハードウェアトークンの仕組みが存在します。
主流として採用されているのは、RFC 6238として国際標準化されている「TOTP(Time-based One-Time Password)」と呼ばれる時刻同期型のアルゴリズムです。製造時にトークン内部の暗号チップへ書き込まれた「固有の秘密鍵(シード値)」と「超高精度の内蔵時計(リアルタイムクロック)」が鍵を握っています。端末側と銀行の認証サーバー側の双方がまったく同じ秘密鍵と現在時刻を共有しており、数学的な暗号関数(ハッシュ計算)を走らせることで、30秒から60秒ごとに同一の6桁〜8桁の数字を完全同期して生成し続けています。
端末が電波を一切送受信しない「エアギャップ(物理的隔離)」状態にあるため、外部から通信を盗聴されたり、遠隔操作で不正プログラムを送り込まれたりする余地が物理的に存在しません。この絶対的な孤立環境こそが、長年にわたって破られていない堅牢さの源泉です。
なぜ今も銀行で重宝されるのか?スマホ全盛期に物理端末が生き残る決定的な理由
世の中がスマートフォン決済やアプリ認証へと急速にシフトするなか、なぜ大手金融機関はコストをかけてまで物理端末の提供を続けているのでしょうか。そこには、金融犯罪の現場取材やサイバーセキュリティ対策の最前線から見えてくる、極めて現実的かつ冷徹な防衛ロジックが存在します。
代表的な事例が、三井住友銀行パスワードカードや、ゆうちょダイレクトハードウェアトークンといった大手金融機関の取り組みです。これらの銀行では、スマートフォンアプリにワンタイムパスワードを表示させる仕組みを用意しつつも、高額送金や法人口座、より高い安全性を求める顧客層向けに物理トークンの発行・運用を継続しています。
銀行が物理端末を手放さない最大の理由は、「同一端末における認証の共倒れ(シングルポイント・オブ・フェイラー)」を阻止する点にあります。パソコンのブラウザでネットバンキングを操作し、手元の物理トークンに表示されたコードを目視で入力する行為は、セキュリティ設計において「アウトオブバンド認証(経路分離)」と呼ばれます。振込操作を行う通信経路と、パスワードを生成・確認する通信経路を物理的に切り離すことで、仮にパソコンがキーロガーなどのマルウェアに侵されていても、不正送金を水際で食い止めることができます。
一方で、もし送金操作もワンタイムパスワード生成も同一のスマートフォンアプリで行っていた場合、スマートフォン自体が不正な画面共有アプリに騙されたり、マルウェアに感染して乗っ取られたりした瞬間に、すべての防壁が一網打尽に突破される危険性をはらんでいます。「ネットから切り離されたプラスチックと液晶の小さな塊」は、デジタル化が極限まで進んだ現在だからこそ、攻撃者が手出しできない唯一無二のサンクチュアリとして機能しています。
【徹底比較】ソフトウェアトークンとの違い|安全性・利便性・コストの真実
利用者が二段階認証を導入する際、最も迷うのが物理端末とスマートフォンアプリのどちらを選ぶべきかという選択です。いわゆるソフトウェアトークンとの違いを正しく理解するために、主要な比較項目を客観的データとともに整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 通信遮断性(耐ハッキング) | 完全オフライン(通信モジュールゼロ) | アプリ型はOS経由で常時ネット接続 | 不正遠隔操作や画面盗撮への耐性はハード型が圧倒的優位 |
| 導入・発行コスト | 初回無料〜有償(約1,100円〜2,200円) | アプリ型は原則0円(無料ダウンロード) | 物理機器の製造・配送コストがかかるためアプリ型が手軽 |
| 稼働寿命・耐用年数 | 約3年〜5年(内蔵リチウム電池依存) | スマホの買い替えまで無期限(引き継ぎ可能) | ハード型は期限切れに伴う定期的な交換サイクルが必須 |
| 端末紛失・故障時の復旧 | 窓口・郵送で再発行(到着まで約3〜7日) | SMS認証やバックアップコードで即日復旧可 | トラブル時の送金停止期間はハード型の明確な弱点 |
| 携帯性・日常の利便性 | 別個の物理端末を持ち歩く必要あり | 手元のスマホ1台で完結 | 外出先での頻繁な小額決済にはアプリ型が圧倒的に便利 |
比較から浮き彫りになるのは、「絶対的な防衛力と引き換えに、物理的な制約を受け入れる」というトレードオフの構造です。普段使いの利便性を最優先する個人口座であればスマートフォンアプリ型のソフトウェアトークンが快適ですが、法人の決済口座や数千万円規模の資産を動かすメインバンクにおいては、この物理的な手間でさえ「防御に必要な儀式」として歓迎されています。
【実態検証】利用者の生の声と現場目線で見えたリアル|電池切れや紛失の落とし穴
堅牢無比に見えるハードウェアトークンですが、日々の実運用においては物理端末ならではの生々しいトラブルが後を絶ちません。SNSや金融機関のサポート窓口、ネット上の知恵袋などに寄せられる相談を徹底検証すると、多くの利用者が直面する共通のパニックが浮かび上がってきます。
「月末の締め日に取引先へ振り込もうと引き出しからトークンを取り出したら、画面が真っ暗で数字が出ない」――現場で最も頻発しているのが、ハードウェアトークン電池切れ交換を巡るトラブルです。物理トークンは耐タンパー性(内部を不正に開けようとするとデータが自己破壊されるセキュリティ構造)を高めるため、超音波溶着などで完全に密閉されています。そのため、ユーザーが自分で裏蓋を開けてコイン電池を交換することは設計上一切できません。
一般的なハードウェアトークンの寿命と更新サイクルは約3年から5年です。多くの端末では、電池残量が残りわずかになると液晶の隅に「Lo-bAt」や「End」といった警告シグナルが点滅しますが、半年に一度しかネットバンキングを使わないようなライトユーザーは警告を見逃し、いざ急ぎの振り込みが必要な場面で完全に沈黙した端末を前に立ち尽くすことになります。
さらに深刻なのが、ハードウェアトークン紛失時の対処法です。万が一端末を紛失した場合は、悪用を防ぐために直ちに銀行の専用窓口へ電話をかけてトークンの機能を停止させなければなりません。その後、書面やWebフォームから再発行手続きを行いますが、手元に新しい端末が簡易書留などで届くまでには通常3営業日から1週間程度のタイムラグが発生します。この間、振込限度額が極端に制限されたり、ネット上での送金手続きが完全にストップしたりするため、不動産の決済や緊急の支払い期日を控えている場合は致命的なトラブルに発展しかねません。
次世代認証の波|YubiKeyやFIDO2認証キーと2026年最新の二段階認証事情
デジタルセキュリティの潮流は今、単に液晶の数字を人間が書き写すクラシックなトークンから、さらに高度な技術へと進化を遂げています。それが、YubiKeyに代表されるFIDO2認証キーの普及です。
2026年最新の二段階認証事情を俯瞰すると、Google、Apple、Microsoftなどの巨大テック企業が強力に推進する「パスキー(Passkeys)」の実装が一般層にも定着しました。パスキーの物理キー版ともいえるFIDO2対応のセキュリティキーは、USB端子に直接挿入したりスマートフォンの背面にNFCでかざしたりして、指で金属部分に触れるだけで認証が完了します。
旧来の数字入力型トークンとFIDO2認証キーの決定的な違いは、「中間者攻撃(MitM)に耐性があるかどうか」です。後述するように、従来のワンタイムパスワードは利用者が偽サイトに数字を打ち込んでしまうと盗み取られてしまいます。対してFIDO2認証キーは、ブラウザとキーが暗号技術を用いて直接通信し、接続先のドメイン(Webサイトのアドレス)が本物かどうかを端末側で機械的に検証します。偽サイトにアクセスしている場合はキーが応答しないため、人間がいくら騙されていてもパスワードの詐取が成立しません。エンタープライズ領域や先進的な金融サービスでは、従来の数字入力型からこうしたFIDO2規格の物理キーへの移行が着実に進んでいます。
一般に知られていない盲点とネットの誤解|「物理キーなら100%安全」の嘘
ネット上のセキュリティ解説ではしばしば「ハードウェアトークンを使っていればフィッシング詐欺にも絶対に遭わない」という誤解が散見されます。しかし、この言説は半分正しく、半分は危険な嘘です。
古典的な「あらかじめ盗み取ったIDと固定パスワードで後から不正ログインする手口」に対しては、30秒で消滅するワンタイムパスワードは鉄壁の防御を誇ります。しかし、攻撃者が用意した巧妙な偽サイト(フィッシングサイト)にリアルタイムで誘導される「リバースプロキシ型フィッシング」の前では、物理トークンであっても無力化される危険性があります。
利用者が偽のログイン画面に騙され、手元のトークンに表示された数字を入力した瞬間、攻撃者のサーバーがその数字をリアルタイムで銀行の正規サイトに転送して認証を完了させてしまうのです。この詐取はトークンの有効期限である30秒から60秒の間に全自動で実行されるため、ワンタイムパスワードの仕組みそのものは正常に動作していても、不正送金が成立してしまいます。
こうした盲点を突いた攻撃を破砕するため、現在の三井住友銀行など一部の金融機関では「トランザクション署名型」と呼ばれる進化版のトークンを導入しています。これは単にボタンを押して数字を出すだけでなく、トークン本体のテンキーに「振込先口座番号の下4桁」や「送金金額」を入力させて特殊なコードを生成する仕組みです。仮に偽サイトでその数値を盗まれたとしても、送金内容が改ざんされていれば銀行側の認証で弾かれるため、フィッシング詐欺を根底から無力化できます。
【プロの結論】ハードウェアトークンを使い続けるべき人・スマホ型へ移行すべき人の判断基準
サイバー脅威と利便性が激しくせめぎ合う現代において、物理端末とアプリ型のどちらを選択すべきなのでしょうか。デジタルメディア編集長としての現場観察とリスク管理の観点から、明確な判断基準を提示します。
ハードウェアトークンを絶対に維持・選択すべき人
- 法人口座や個人事業主の決済口座を管理している層:一度の送金事故が事業の存続を脅かす環境では、アウトオブバンド認証による物理的隔離が最強の保険となります。
- 1回の送金額が数百万円以上に達する資産家・個人投資家:万が一のマルウェア感染やSIM乗っ取り被害を想定した場合、日常生活で使用するスマートフォンと資産管理の認証経路は完全に分離しておくのが鉄則です。
- スマートフォンのOSアップデートやセキュリティ設定に不安がある層:サポートが切れた古い端末を使い続けたり、不審なリンクを誤認して踏んでしまいがちな方は、ネットから隔離された物理端末を持っておく方が安全です。
スマートフォン型(ソフトウェアトークン)へ移行しても問題ない人
- 日常的な買い物や小額の送金が中心の個人ユーザー:外出先で急な振り込みを行う機会が多い場合、物理端末を持ち歩くリスク(紛失や置き忘れ)の方が高くなります。
- スマートフォンの生体認証やOSの最新アップデートを常時維持できる層:端末自体のロックが強固であり、不審なアプリのインストールを避けるリテラシーがあれば、アプリ型でも十分な二要素認証の強度が保たれます。
重要なのは、「物理かアプリか」という二者択一の優劣ではなく、自分が守るべき資産の規模と、許容できる管理の手間のバランスを見極めることです。高額なメインバンクにはハードウェアトークンを金庫やデスクの引き出しに備え付け、日常使いのサブバンクにはスマホアプリを使うという「ハイブリッド運用」こそが、2026年を賢く生き抜く最善の防衛策と言えます。
【ハードウェアトークンとは】に関するよくある質問(FAQ)
Q1:ハードウェアトークンの電池が切れたら、自分で裏蓋を開けてボタン電池を交換できますか?
A1:自分で交換することは絶対にできません。内部の暗号情報や秘密鍵を保護するため、ケースを開けようとすると物理的に破壊される耐タンパー構造になっています。画面に電池残量低下のサインが出たり液晶が消えたりした場合は、契約している銀行に連絡して本体ごと無償または有償で交換(再発行)してもらう必要があります。
Q2:トークンを街中で落として紛失してしまった場合、拾った人に口座から不正送金される危険性はありますか?
A2:トークン単体だけでは不正送金は行えません。ネットバンキングにログインするためには、契約者番号(店番号・口座番号)、ログインパスワード、暗証番号などが必要です。ただし、万が一情報が複合的に漏洩している危険性を排除するため、紛失に気づいた瞬間に銀行の事故受付デスクへ電話し、ネットバンキングの一時利用停止とトークンの無効化手続きを行ってください。
Q3:三井住友銀行やゆうちょ銀行でトークンを発行する場合、手数料はかかりますか?
A3:初回発行時については無料または口座開設時の基本サービスとして提供されるケースが一般的です。しかし、利用者の過失による紛失や破損に伴う再発行時には、1台あたり1,100円〜2,200円(税込)程度の手数料が発生する金融機関が多くなっています。また、電池寿命に伴う定期的な交換については、旧端末と引き換えを条件に無償対応している銀行が主流です。
Q4:物理トークンとスマートフォンの認証アプリでは、結局どちらがセキュリティ的に優れていますか?
A4:純粋な「マルウェア感染や通信乗っ取りに対する防御力」という観点では、完全オフラインで動作する物理的なハードウェアトークンの方が優れています。ただし、最新のフィッシングサイト誘導に対してはどちらも単体では突破されるリスクがあるため、送金先情報を個別に検証する「トランザクション署名型」のトークンや、FIDO2規格に準拠した認証キーが最も安全とされています。
まとめ:2026年のデジタルセキュリティを支える物理防壁の価値
あらゆる手続きが手のひらのスマートフォンの中で完結するペーパーレス・キャッシュレスの時代において、ハードウェアトークンは一見すると前時代的な遺物のように映るかもしれません。しかし、その内部に息づく「ネットワークから完全に切り離す」という思想は、サイバー犯罪がどれほど進化しようとも揺らぐことのない究極のセキュリティ原則です。
物理端末ならではの電池寿命や紛失時のリスクを正しく理解し、自分のライフスタイルや資産の重要度に合わせて適切に運用すること。それこそが、巧妙化するデジタル社会の脅威から大切な資産と生活を確実に守り抜くための確固たる防壁となります。 (出典: ハード ウェア トークン と は(Yahoo!ニュース))
